
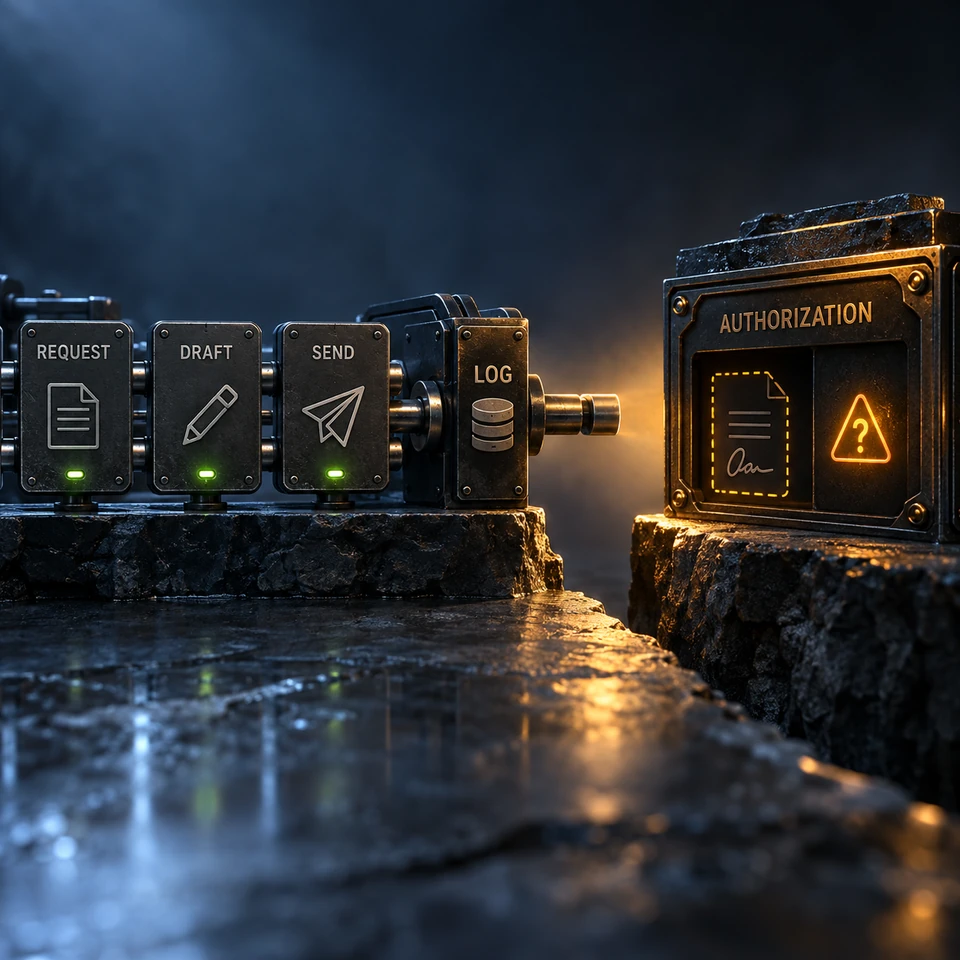
Начните с завершенного действия агента и проверьте, может ли другой человек его восстановить. Успешный ответ инструмента подтверждает выполнение, но сам не показывает разрешение, политику или проверку.
Разрыв между логированием и доказательной базой аудита
Сравните запись выполнения с решением о разрешении. Свяжите их стабильной ссылкой на событие, чтобы проверяющий отличил разрешенное действие от того, которое лишь успешно выполнилось.
Что на самом деле ищут аудиторы
Договоритесь, что должна установить проверка и кто может просматривать доказательства. Соберите нужные действие, участника, время, версию политики и результат; это практическая схема, а не универсальный законодательный список полей.
EU AI Act Статья 12: что требует закон
Статья 12 требует от систем высокого риска возможности автоматически записывать события в течение жизненного цикла с прослеживаемостью, соответствующей назначению. События поддерживают выявление рисков, послерыночный и операционный мониторинг. Специальные поля статьи 12(3) — период использования, референсная база, входные данные с совпадением и лица проверки — относятся к дистанционной биометрической идентификации из пункта 1(a) Приложения III.
Три структурных пробела для проверки
Проверяйте объяснение, целостность и историю политик отдельно. Запись может быть понятным, но неполным, либо защищенным от позднейших изменений, но неточным с самого начала.
Разрыв 1: Отсутствующее обоснование решений
Запишите данные и правило, нужные для объяснения действия, по возможности через защищенные ссылки. Сгенерированное объяснение или скрытое рассуждение модели не является проверенным доказательством принятия решения.
Разрыв 2: Отсутствие защиты от фальсификации
Выбирайте средства целостности по модели угроз и применимым требованиям. Полезны ограничения доступа, управление хранением, хранилище только для добавления и криптографическая проверка. Статья 12 не предписывает Ed25519, хеш-цепочку или отдельный сервис хранения. Подпись помогает выявлять изменения при надлежащей проверке и управлении ключами, но не доказывает правдивость первоначальной записи или успешное прохождение аудита.
Разрыв 3: Отсутствие ссылки на политику
Сохраните версию политики, действовавшую в момент действия. Одна ссылка на текущую политику не объясняет решение, принятое до ее изменения.
Как выглядит полноценный AI agent audit trail
Определите устойчивый идентификатор события и свяжите предложенное действие, решение о разрешении, результат и проверку человеком. Фиксируйте неудачные и отмененные действия вместе с успешными; ограничьте доступ к чувствительным материалам.
Как проверить ваши текущие логи
Выберите завершенные, запрещенные и прерванные действия. Попросите проверяющего восстановить каждое по записям и отметить отсутствующие связи, противоречивое время и неподтвержденные разрешения. Сначала устраните важнейшие пробелы, а не увеличивайте объем журналов.
Часто задаваемые вопросы
Гарантирует ли подпись успешный аудит? Нет. Она поддерживает проверку целостности, но оценка также зависит от точных записей, применимых контролей и доказательств их работы.
Обзор обновлён 1 октября 2026 года: AI Omnibus вступил в силу 27 июля 2026 года. Требования главы III, разделов 1-3 применяются с 2 декабря 2027 года для систем статьи 6(2)/Приложения III и с 2 августа 2028 года для систем статьи 6(1)/Приложения I с учётом переходных положений. У других обязанностей отдельные даты применения.
AI Act: консолидированный текст, 27 июля 2026 | Европейская комиссия: вступление AI Omnibus в силу | GDPR: Регламент (ЕС) 2016/679