
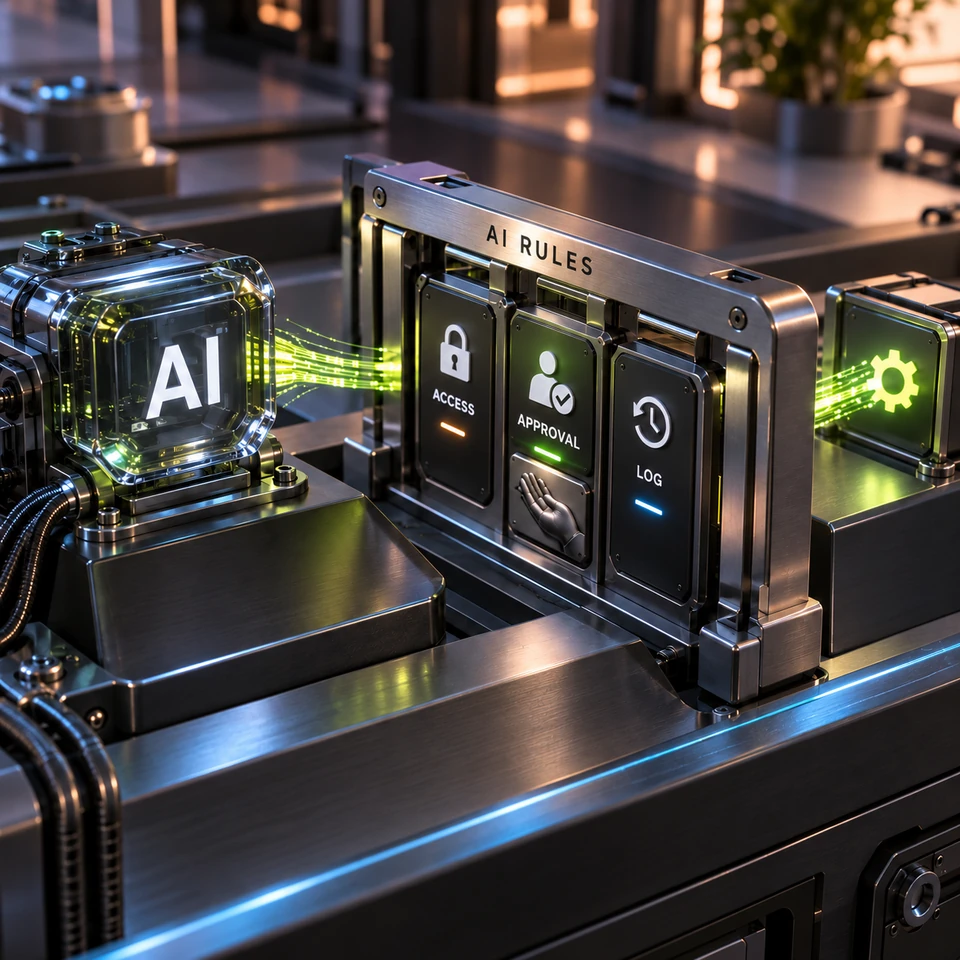
Ви побудували базу знань, підключили AI до бізнес-даних, і команда ставить запитання природною мовою. Чудово. Але чи визначили ви, що AI має право говорити, кому і за яких умов?
До підключення бізнес-даних перевірте, яких користувачів і які дії асистент має право обслуговувати. Конфіденційні ціни, дані клієнтів і внутрішні фінанси потребують явних меж доступу та тестів їхньої дієвості.
AI governance — не бюрократія. Це різниця між корисним інструментом і джерелом ризиків.
Правило 1: Рівні доступу за ролями
Не всі співробітники мають бачити однакові дані через AI. Типова структура: executive (фінанси, маржі, стратегія), staff (операції, процеси, ціни без собівартості), public/client (специфікації продуктів, публічні ціни).
Промпти для ролей та окремі колекції знань організовують контекст асистента. Застосовуйте дозволи також у джерелі даних і шляху пошуку, щоб недоступна ролі інформація не потрапляла до контексту моделі.
Правило 2: Вкажіть AI, що НЕ говорити
Позитивних інструкцій («у тебе є доступ до цін») недостатньо. Потрібні явні заборони: ніколи не розкривати точні маржі не-executive користувачам, не ділитися іменами клієнтів або деталями контрактів поза відділом продажів, не розкривати партнерські угоди, не генерувати відповіді, які можуть бути інтерпретовані як юридичні або фінансові поради.
Конкретизуйте межі в промпті та тестуйте спроби їх обійти. Інструкції спрямовують поведінку моделі; для обмежень, що мають діяти навіть за ігнорування інструкції, застосовуйте контроль доступу та перевірку виходів.
Правило 3: Джерело для кожної відповіді
Налаштуйте AI завжди посилатися на конкретний документ. Коли AI каже «наші ціни на CLT-панелі для EU-ринку — X», він має також вказати джерело та дату останнього оновлення.
Дві цілі: користувачі можуть перевірити точність, і ви бачите, коли AI тягне із застарілих документів.
Правило 4: «Не знаю» — це нормально
Найнебезпечніша поведінка AI — впевнена галюцинація. Системний промпт має включати явні інструкції: якщо не знаходиш відповідь у базі знань — скажи про це, не вгадуй, запропонуй хто в організації може знати.
Це найважливіше правило governance.
Правило 5: Логуйте та аудитуйте
Використовуйте обмежені записи використання для пошуку прогалин у знаннях і збоїв доступу. Визначте мету, потрібні поля, коло перевіряючих і строк зберігання; не збирайте чутливий вміст промптів лише через його доступність.
Правило 6: Каденція оновлень
Бази знань деградують. Ціни змінюються, процеси еволюціонують. AI, що дає відповіді за шестимісячними даними, гірше ніж відсутність AI — тому що користувачі довіряють відповіді.
Визначте: хто володіє кожним документом, як часто кожна категорія перевіряється, що відбувається коли документ позначений як застарілий.
Правило 7: Особистість і тон AI
Якщо AI відповідає не в стилі вашої компанії, люди не будуть ним користуватися. Налаштуйте тон, мову, рівень деталізації та поведінку при неоднозначності.
ROI governance
Оцінюйте управління за спостережуваною поведінкою: тестами доступу, перевірками інцидентів, якістю джерел і відгуками користувачів. Ясні правила можуть допомагати, але не гарантують впровадження, точності чи відсутності витоків.
Оцінюйте підготовку за дозволами, джерелами даних, тестами та відповідальними перевіряючими. Фіксуйте невирішені прогалини до випуску замість опори на фіксований строк налаштування.
Governance працює лише коли база знань добре структурована. Див. Як структурувати знання компанії для AI — це фундамент. І якщо ще оцінюєте необхідність KB — 5 ознак, що потрібна AI-база знань.
Потрібна допомога з налаштуванням AI governance? AI-регламенти входять до нашого повного пакету KB + автоматизація або можуть бути налаштовані окремо в рамках налаштування AI-інструментів. Запишіться на discovery call.