
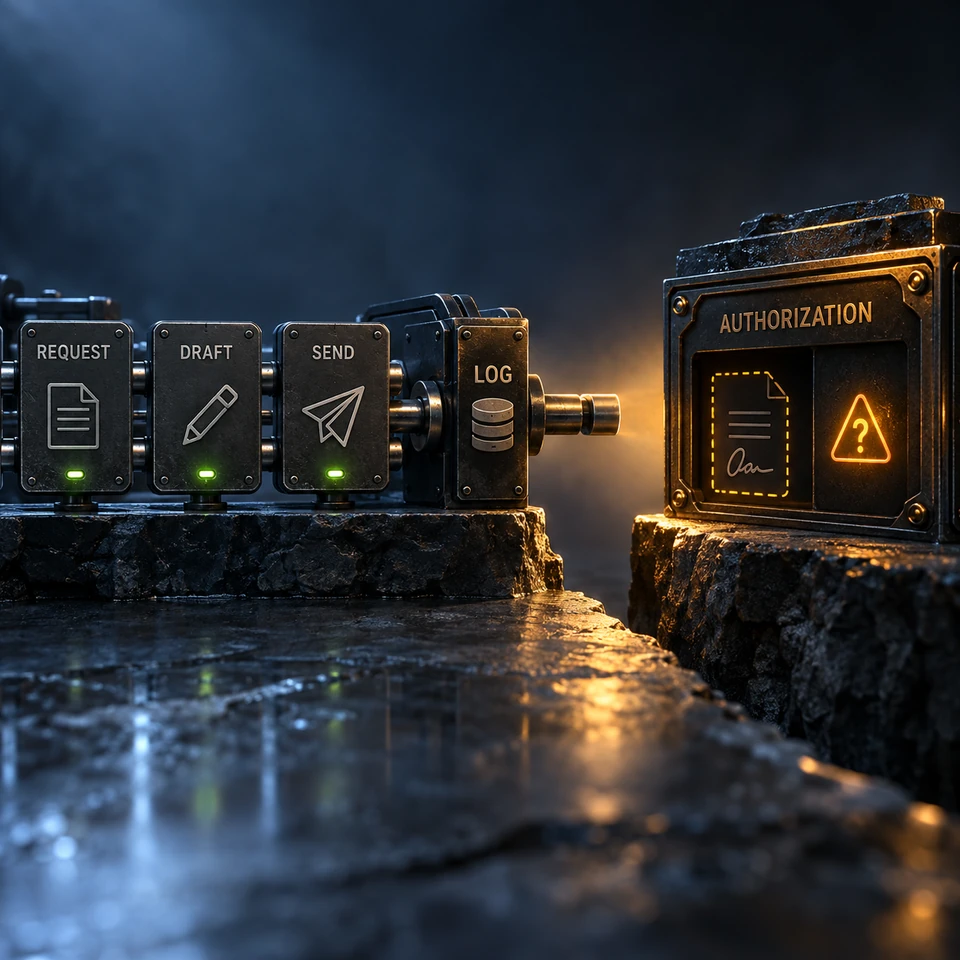
Почніть із завершеної дії агента й перевірте, чи може інша людина її відтворити. Успішна відповідь інструмента підтверджує виконання, але сама не показує дозвіл, політику чи перевірку.
Прогалина між журналюванням і доказовою базою аудиту
Порівняйте запис виконання з рішенням про дозвіл. Пов'яжіть їх стабільним посиланням на подію, щоб перевіряльник відрізнив дозволену дію від тієї, що лише успішно виконалась.
Що насправді шукають аудитори
Домовтеся, що має встановити перевірка і хто може переглядати докази. Зберіть потрібні дію, учасника, час, версію політики й результат; це практична схема, а не універсальний законодавчий перелік полів.
EU AI Act Стаття 12: що вимагає закон
Стаття 12 вимагає від систем високого ризику можливості автоматично записувати події протягом їхнього життєвого циклу з простежуваністю відповідно до призначення. Події мають підтримувати виявлення ризиків, післяринковий та операційний моніторинг. Спеціальні поля статті 12(3) — період використання, референсна база, вхідні дані зі збігом та особи перевірки — стосуються дистанційної біометричної ідентифікації з пункту 1(a) Додатка III.
Три структурні прогалини для перевірки
Перевіряйте пояснення, цілісність і історію політик окремо. Запис може бути зрозумілим, але неповним, або захищеним від пізніших змін, але неточним від самого початку.
Прогалина 1: Відсутнє обґрунтування рішень
Запишіть дані й правило, потрібні для пояснення дії, за можливості через захищені посилання. Згенероване пояснення або приховане міркування моделі не є перевіреним доказом ухвалення рішення.
Прогалина 2: Відсутність захисту від фальсифікації
Обирайте засоби цілісності за моделлю загроз і застосовними вимогами. Можуть допомогти обмеження доступу, керування зберіганням, сховище лише для додавання та криптографічна перевірка. Стаття 12 не приписує Ed25519, хеш-ланцюжок або окремий сервіс зберігання. Підпис допомагає виявляти зміни за належної перевірки та керування ключами, але не доводить правдивості початкового запису чи успішного аудиту.
Прогалина 3: Відсутність посилання на політику
Збережіть версію політики, чинну на момент дії. Саме посилання на поточну політику не пояснює рішення, ухвалене до її зміни.
Як виглядає повноцінний AI agent audit trail
Визначте сталий ідентифікатор події та пов'яжіть запропоновану дію, рішення про дозвіл, результат і перевірку людиною. Фіксуйте невдалі й скасовані дії разом з успішними; обмежте доступ до чутливих матеріалів.
Як перевірити ваші поточні журнали
Оберіть завершені, заборонені та перервані дії. Попросіть перевіряльника відтворити кожну за записами й зазначити відсутні зв'язки, суперечливий час та непідтверджені дозволи. Спочатку усуньте найважливіші прогалини, а не збільшуйте обсяг журналів.
Часті запитання
Чи гарантує підпис успішний аудит? Ні. Він підтримує перевірку цілісності, але оцінка також залежить від точних записів, застосовних контролів і доказів їх роботи.
Огляд оновлено 1 жовтня 2026 року: AI Omnibus набрав чинності 27 липня 2026 року. Вимоги глави III, розділів 1-3 застосовуються з 2 грудня 2027 року для систем статті 6(2)/Додатка III та з 2 серпня 2028 року для систем статті 6(1)/Додатка I з урахуванням перехідних положень. Інші обов'язки мають окремі дати застосування.
AI Act: консолідований текст, 27 липня 2026 | Європейська комісія: набрання чинності AI Omnibus | GDPR: Регламент (ЄС) 2016/679